01 · Sicherheitsprinzipien
Mehrschichtige Sicherheit als Grundprinzip
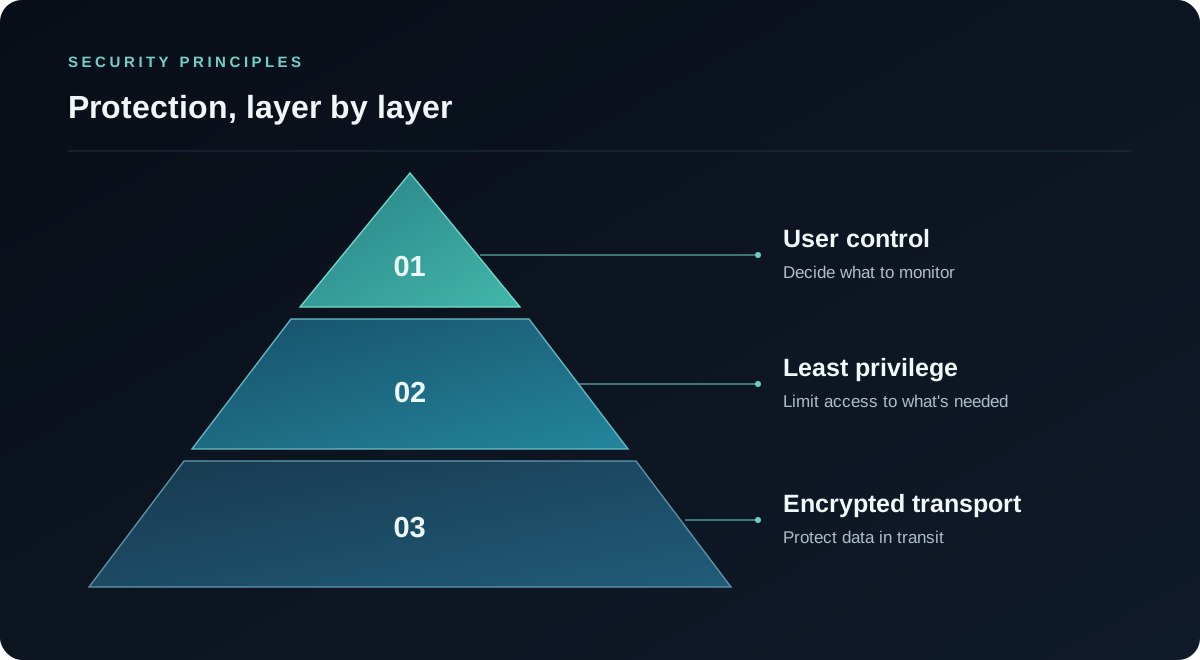
OpsHome NOC wurde für Homelabs, selbst gehostete Dienste und kleine Infrastrukturumgebungen entwickelt. Das Sicherheitsmodell verbindet verschlüsselte Übertragung, minimale Berechtigungen, geschützte private Netzwerkgrenzen, einen vom Benutzer kontrollierten Monitoring-Umfang und überprüfbare Softwareveröffentlichungen.
OpsHome NOC ist unabhängig entwickelte proprietäre Software mit öffentlich dokumentierten Sicherheitsgrenzen und überprüfbaren Veröffentlichungsnachweisen.
02 · Verbindungsgrenzen
Private Infrastruktur bleibt innerhalb deiner Netzwerkgrenze
OpsHome-Clients und Docker Probe greifen über verschlüsselte HTTPS-Verbindungen auf den Dienst zu. Der öffentliche Dienst verwendet strenge Transportkontrollen und eine geschützte Origin-Grenze. Anfragen, die den geschützten Diensteingang umgehen, werden blockiert.
Docker Probe läuft in einem vom Benutzer autorisierten Netzwerk und baut ausgehende Verbindungen auf. Für den normalen Betrieb sind keine eingehenden Firewall-Ports, Router-Portweiterleitungen oder öffentlich erreichbaren internen Verwaltungsoberflächen erforderlich.
Geschützte Zugriffsoberflächen
- Native Clients
- Verschlüsselter Monitoring-Zugriff; unterstützte Identitätsdaten werden durch Apple Keychain Services geschützt.
- OpsHome Console
- Mit Apple authentifizierter, zeitlich begrenzter und schreibgeschützter Browserzugriff ohne Infrastruktursteuerung.
- Docker Probe
- Vom Benutzer kontrolliertes ausgehendes Monitoring privater Infrastruktur ohne offenen eingehenden Verwaltungsdienst.
03 · Docker Probe
Berechtigungen folgen den aktivierten Monitoring-Funktionen
Jede Monitoring-Funktion verwendet nur die für diese Funktion erforderlichen Berechtigungen. Der angeforderte Zugriff wird vor der Bereitstellung angezeigt und vom Benutzer aktiviert.
- Die Probe erreicht nur vom Benutzer autorisierte Monitoring-Ziele.
- Host-Datenpfade werden schreibgeschützt eingebunden.
- Es wird kein eingehender Dienst-Port veröffentlicht.
- Es gibt keine Remote-Shell, Docker-Exec- oder Container-Steuerungsfunktion.
- Das veröffentlichte Image enthält keine Kundenzugangsdaten.
Anwendungsgeheimnisse, Inhalte von Geschäftsdateien und Daten ohne Monitoring-Bezug liegen außerhalb des OpsHome-Telemetrieumfangs und werden nicht als Monitoring-Datensätze gespeichert oder hochgeladen.
04 · Schutz von Zugangsdaten und Kommunikation
Sensible Informationen werden getrennt von normalen Monitoring-Daten verarbeitet
- Client- und Probe-Verkehr nutzt verschlüsselte HTTPS-Verbindungen.
- Die Probe-Kommunikation verwendet authentifizierte Anfragen mit Schutz vor Wiederholungsangriffen.
- Unterstützte sensible serverseitige Zugangsdaten werden vor der Speicherung verschlüsselt.
- Unterstützte iOS-Authentifizierungsdaten werden durch Apple Keychain Services geschützt.
- Vollständige Geheimnisse werden nicht in Anwendungsprotokolle geschrieben.
Wenn die verbundene Plattform dies unterstützt, sollten Benutzer dedizierte Konten mit minimalen Berechtigungen für Infrastrukturintegrationen verwenden.
05 · Datenverarbeitung
Monitoring-Datensätze ermöglichen Verlauf, Vorfallanalyse und Benachrichtigungen
OpsHome NOC erzeugt Status-, Ereignis- und Trenddatensätze aus den vom Benutzer konfigurierten Monitoring-Aufgaben, um Verlauf, Vorfallanalyse und Benachrichtigungen bereitzustellen.
| Datenkategorie | Zweck | Öffentlicher Verarbeitungsstandard |
|---|---|---|
| Kontoidentität | Anmeldung, Kontoerkennung und Zugriffskontrolle. | Umfasst bei Verwendung die Kennung von „Mit Apple anmelden“; wird während der aktiven Kontolaufzeit gespeichert und durch Zugriffskontrollen geschützt. |
| Integrationszugangsdaten und Probe-Token | Verbindung zu den vom Benutzer autorisierten Monitoring-Zielen. | Bei der Speicherung geschützt und nur für Dienstkomponenten zugänglich, die für die autorisierte Verbindung erforderlich sind. |
| Monitoring-Konfiguration | Speicherung der vom Benutzer gewählten Ziele und Funktionen. | Wird bei aktivem Konto oder bis zum Entfernen der Konfiguration durch den Benutzer gespeichert. |
| Status- und Zeitreihenmetriken | Aktueller Status, Trends, Vorfallanalyse und Benachrichtigungen. | Auf das im aktiven Tarif enthaltene Verlaufsfenster begrenzt und nach dessen Ablauf automatisch gelöscht. |
| Nicht zum Monitoring gehörende Geschäftsinhalte | Für die Bereitstellung des Monitoring-Dienstes nicht erforderlich. | Außerhalb des Telemetrieumfangs Anwendungsgeheimnisse, Inhalte von Geschäftsdateien und nicht relevante Daten werden nicht als Monitoring-Datensätze gespeichert oder hochgeladen. |
Nach Bestätigung einer Kontolöschung startet sofort ein automatisierter Prozess zur Entfernung des Kontos und der zugehörigen Servicedaten. Eine Abmeldung beendet nur die aktuelle Sitzung und löscht das Konto nicht.
06 · Release-Integrität und Verifizierung
Veröffentlichte Nachweise sind an ein exaktes Image gebunden
- Ziel
- opshome-probe:latest
- Scanstatus
- SAUBER
- Erkannte Schwachstellen
- 0
- Scandatum
- 2026-09-30
Image-Digestsha256:689dc3b46954b2fcf25362f2847e9fd11d9cd6bc55cc92c102ca775b6d1ba8c3
Der automatisierte Scan des zugehörigen OpsHome Probe Image ergab 0 bekannte Schwachstellen. Der veröffentlichte Digest bindet dieses Ergebnis an das exakt verifizierte Image.
Benutzer können Image-Digest, veröffentlichte Ports, schreibgeschützte Einbindungen, Bereitstellungsberechtigungen und ausgehende Verbindungen unabhängig prüfen.
tcpdump -i any host app.opshome.run -nn -A -c 5Unabhängige Sicherheitsvalidierung
07 · Gemeinsame Verantwortung und Meldung
Dienst und lokale Umgebung bilden gemeinsam die Sicherheitsgrenze
OpsHome pflegt die Sicherheitskontrollen des Produkts und des Cloud-Dienstes. Benutzer behalten die Kontrolle über lokale Hosts, Netzwerkrichtlinien, Integrationszugangsdaten, Monitoring-Ziele und Plattformupdates.
Sicherheitsproblem melden
Sende betroffene Version, relevanten Kontext und eine sichere Reproduktionsbeschreibung an support@opshome.run.