01 · 安全原則
分層安全設計
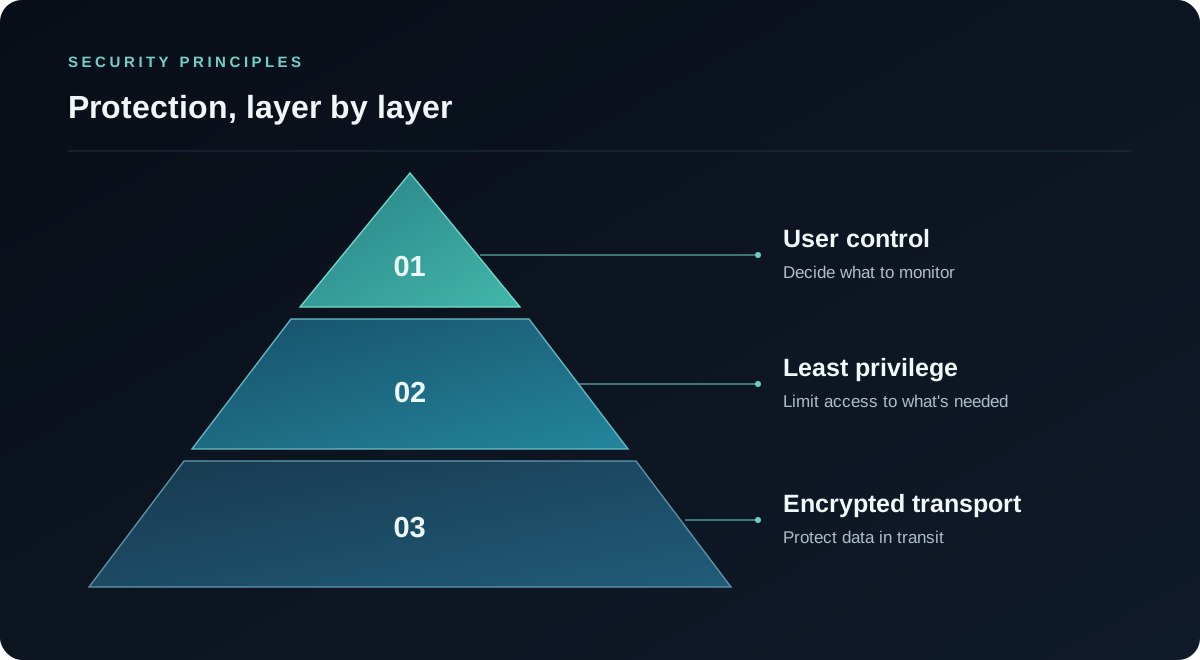
OpsHome NOC 面向家庭實驗室、自架服務和小型基礎設施環境設計。平台結合加密傳輸、最小權限、私有網路邊界保護、使用者控制的監控範圍以及可驗證的軟體發布。
OpsHome NOC 是獨立開發的專有軟體,透過公開的安全邊界和可驗證的發布證據建立產品信任。
02 · 連線邊界
私有基礎設施保留在使用者網路邊界內
OpsHome 用戶端和 Docker Probe 均透過加密 HTTPS 連線存取服務。公網服務採用嚴格的傳輸控制和受保護的來源站邊界,試圖繞過受保護入口直接存取來源站的請求會被阻擋。
Docker Probe 執行於使用者授權的網路中,並主動建立對外連線。正常使用無需開放入站防火牆連接埠、設定路由器連接埠轉送或公開內部管理介面。
受保護的存取介面
- 原生用戶端
- 透過加密連線存取監控服務,受支援的身分資料由 Apple Keychain Services 保護。
- OpsHome Console
- 使用 Apple 身分認證和限時工作階段提供唯讀瀏覽器存取,不具備基礎設施控制能力。
- Docker Probe
- 由使用者控制的私有基礎設施對外監控,無需公開入站管理服務。
03 · Docker Probe
權限跟隨使用者啟用的監控功能
每項監控能力只使用完成該功能所需的權限。相關權限會在部署前清晰顯示,並由使用者主動啟用。
- Probe 只存取使用者授權的監控目標。
- 主機資料路徑採用唯讀掛載。
- 不發布入站服務連接埠。
- 不提供遠端 Shell、Docker Exec 或容器控制功能。
- 發布的映像中不包含使用者憑證。
應用程式密鑰、業務檔案內容及與監控無關的資料不屬於 OpsHome 遙測範圍,不會作為監控記錄保存或上傳。
04 · 憑證與通訊保護
敏感資訊與一般監控資料分開處理
- 用戶端和 Probe 使用加密 HTTPS 連線。
- Probe 通訊採用具備防重放保護的認證請求。
- 受支援的服務端敏感憑證在儲存前加密。
- 受支援的 iOS 身分資料由 Apple Keychain Services 保護。
- 應用程式日誌不會記錄完整密鑰。
在所連接的平台支援時,使用者應為基礎設施整合建立專用的最小權限帳戶。
05 · 資料處理
監控記錄用於提供歷史、事件分析和通知
OpsHome NOC 根據使用者設定的監控任務產生狀態、事件和趨勢記錄,用於提供歷史檢視、事件分析和通知服務。
| 資料類別 | 使用目的 | 公開處理標準 |
|---|---|---|
| 帳戶身分資訊 | 登入、帳戶識別與存取控制。 | 使用 Apple 登入時包括其帳戶識別碼;帳戶有效期間保存,並實施存取控制。 |
| 整合憑證與 Probe Token | 連接使用者授權的監控目標。 | 儲存時受到保護,僅授權執行相關連線所需的服務元件存取。 |
| 監控設定 | 保存使用者選擇的監控目標和能力。 | 帳戶有效期間保存,或在使用者刪除設定後清理。 |
| 狀態與時序指標 | 提供目前狀態、趨勢、事件分析和通知。 | 僅在目前方案提供的歷史視窗內保存,到期後自動清理。 |
| 非監控業務內容 | 提供監控服務不需要此類內容。 | 不屬於遙測範圍 應用程式密鑰、業務檔案內容及無關資料不會作為監控記錄保存或上傳。 |
使用者確認刪除帳戶後,系統會立即啟動自動化刪除流程,清理帳戶及相關服務資料。登出只結束目前工作階段,不會刪除帳戶。
06 · 版本完整性與驗證
公開證據與確定的映像綁定
- 目標
- opshome-probe:latest
- 掃描狀態
- 通過
- 偵測到的漏洞
- 0
- 掃描日期
- 2026-09-30
映像摘要sha256:689dc3b46954b2fcf25362f2847e9fd11d9cd6bc55cc92c102ca775b6d1ba8c3
對應的 OpsHome Probe Image 自動化掃描結果為 0 項已知漏洞。公開的映像摘要將該結果綁定到經過驗證的確定映像。
使用者可以獨立核對映像摘要、公開連接埠、唯讀掛載、部署權限和對外連線。
tcpdump -i any host app.opshome.run -nn -A -c 5獨立安全驗證
07 · 共同責任與報告
服務與本地環境共同構成安全邊界
OpsHome 負責維護產品和雲端服務的安全控制。使用者始終保留對本地主機、網路策略、整合憑證、監控目標和平台更新的管理權。
報告安全問題
請將受影響版本、相關背景和安全的重現說明傳送至 support@opshome.run。